在数字化时代,数字技术已经全面渗透到日常生活和各行各业。而在这个过程中,保证网络与信息安全的重要性日益凸显。
网络安全的多维挑战
随着互联网应用范围不断扩大,网络安全威胁也在不断变化。例如,个人信息泄露、业务系统被黑客攻击等问题屡见不鲜,严重损害了企业的信誉和用户的信心。与此同时,政府部门也面临着越来越复杂的内外部安全挑战,如何通过科学合理的测评手段保障这些信息系统不受侵害成为亟待解决的问题。
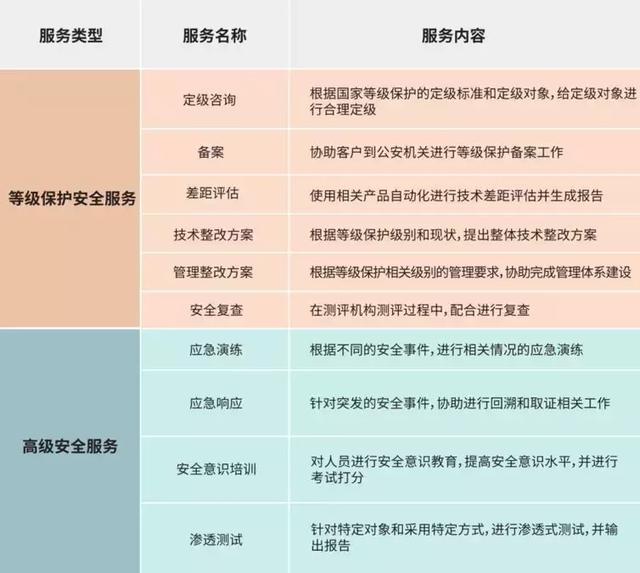
等保二级测评:网络安全的守护神
在此背景下,国家相关机构出台了多个信息安全等级保护的标准和规范文件。其中,等保二级测评是一个非常重要的环节。它不仅帮助企业和政府部门快速识别当前网络系统的安全性短板,还能通过一系列专业、细致的技术检查与评估手段促进其完善自身防护机制,增强安全防御能力。
等保二级测评的优势
在实践中,等保二级测评具有多方面优势: - 系统化:测评涵盖了物理安全、网络安全、主机安全等多个层面; - 全面性:从技术和管理两个维度进行评估,确保不留安全隐患; - 专业性:评审团队由资深的网络安全专家组成,可以提供科学合理的改进建议。
应用场景举例
在金融行业中,银行和证券公司等重要金融机构通常都会定期接受等保测评以确保客户信息的安全。此外,在政府机关部门,保密要求高的单位也会利用这个标准来进行内部系统的审查与改进。“工欲善其事必先利其器”,通过对业务信息系统进行全面的网络安全评估,能够有效提高应急响应速度并减少事故损失概率。
结语
总之,随着数字化转型不断深入,“等保二级测评”已经成为各行各业提升自身安全防护水平的有效途径。通过科学合理地开展相关工作,不仅可以为组织带来显著的安全收益,也能为公众提供更加可靠和安心的网络环境。“科技让生活更美好”,但在享受科技带来便利的同时也必须重视信息安全这一重要课题。“等保二级测评”就是这条道路上的一盏明灯,照亮着我们前行的路。